Pasos para el control de registros según la norma ISO 17025
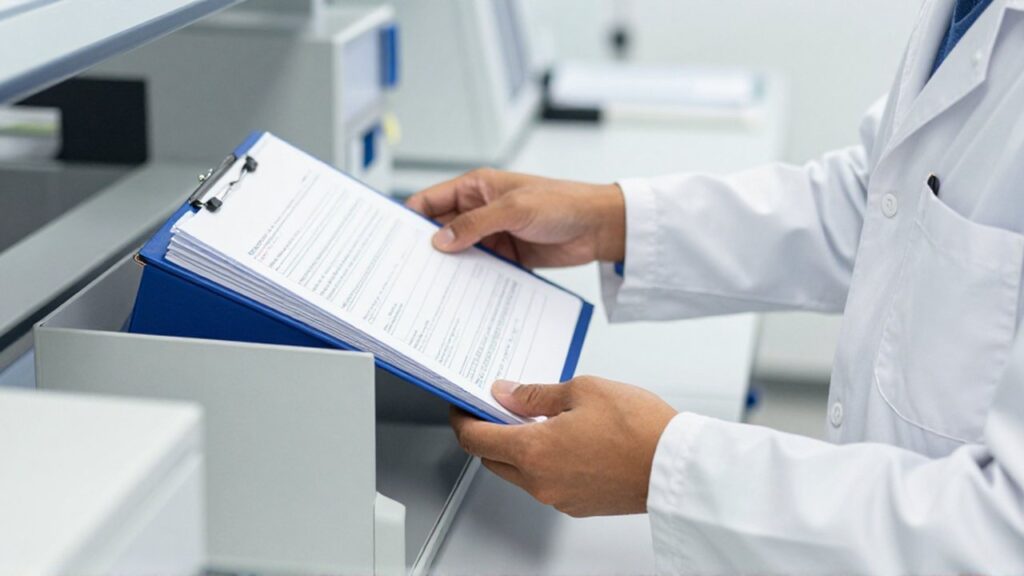
En el ámbito de los laboratorios de ensayo y calibración, la fiabilidad de los resultados es el activo más valioso. Para que un laboratorio pueda demostrar su competencia técnica y la validez de sus actividades, no basta con realizar mediciones precisas; es imperativo contar con evidencias objetivas de que dichos procesos se han ejecutado siguiendo los procedimientos establecidos. Aquí es donde entra en juego el control de registros.
El control de registros bajo la norma ISO 17025 no se refiere únicamente a la creación de documentos, sino a la gestión sistemática de la información que constituye la prueba de que el laboratorio opera bajo control. Un registro es un documento que presenta resultados obtenidos, evidencia de actividades realizadas o verificación de requisitos cumplidos. Este artículo detalla los pasos y criterios necesarios para establecer un sistema de control de registros que garantice la integridad, la trazabilidad y la recuperación de la información técnica.
Identificación y tipología de los registros necesarios

El primer paso para un control eficaz consiste en determinar qué información debe ser capturada. Un laboratorio no puede registrarlo todo de forma indiscriminada, pero debe asegurar que los registros críticos estén cubiertos. La identificación debe permitir que cualquier dato sea rastreable hasta su origen.
Los registros fundamentales suelen dividirse en varias categorías:
- Registros de condiciones ambientales: Datos sobre temperatura, humedad o vibraciones que puedan influir en la exactitud de los ensayos o calibraciones.
- Registros de equipos: Historiales de uso, mantenimientos, calibraciones y verificaciones intermedias de los instrumentos.
- Registros de muestreo y recepción: Evidencia de cómo se han tomado las muestras, su estado inicial y su identificación única.
- Registros de ejecución técnica: Datos brutos, cálculos, condiciones de ensayo, identificación del personal que realizó la tarea y las observaciones realizadas durante el proceso.
- Registros de validación y verificación: Evidencias de que los métodos utilizados son adecuados para el uso previsto.
Cada registro debe poseer una estructura que permita identificar de manera inequívoca el ensayo, la muestra, la fecha y el responsable.
Establecimiento de procedimientos de almacenamiento y protección
Una vez identificados los registros, el siguiente paso es definir cómo se van a guardar para evitar su deterioro o pérdida. La norma exige que los registros se mantengan legibles y que estén protegidos contra daños, alteraciones o pérdida de integridad.
El control debe abordar tanto el soporte físico como el digital:
- Para registros en papel: Se deben definir condiciones de almacenamiento que eviten la humedad, la luz solar directa o el polvo. El acceso debe estar restringido para evitar alteraciones no autorizadas.
- Para registros electrónicos: Es indispensable contar con sistemas de copias de seguridad (backups), control de acceso mediante usuarios y contraseñas, y protocolos para asegurar que los datos no puedan ser modificados de forma accidental o malintencionada sin dejar rastro.
La protección no solo implica seguridad física, sino también la garantía de que la información sea recuperable en el momento en que se necesite, ya sea para una auditoría interna, una revisión de resultados o una reclamación de un cliente.
Control de la integridad y trazabilidad de los datos
El núcleo de la norma ISO 17025 es la confianza en los resultados. Por tanto, el control de registros debe garantizar que la información sea íntegra. Esto significa que los datos deben ser exactos y que cualquier cambio realizado en ellos debe ser rastreable.
En la gestión de datos, se deben implementar los siguientes mecanismos:
- Prevención de errores: El uso de formularios preestablecidos, hojas de cálculo con celdas protegidas y software validado ayuda a minimizar el error humano en la captura de datos.
- Gestión de correcciones: Si se detecta un error en un registro manual, la práctica correcta no es borrar o usar corrector, sino tachar el error de forma que el dato original siga siendo legible, realizar la corrección al lado y firmar dicho cambio. En sistemas digitales, el software debe permitir un historial de cambios (audit trail) que indique qué se modificó, quién lo hizo y cuándo.
- Trazabilidad de la cadena de custodia: Los registros deben permitir reconstruir la historia completa de un ensayo, desde la llegada de la muestra hasta la emisión del informe final, conectando cada paso con el personal y los equipos utilizados.
Definición de tiempos de retención y disposición final
Un error común en la gestión de calidad es acumular información indefinidamente sin un plan de gestión. El control de registros requiere establecer criterios claros sobre cuánto tiempo debe conservarse la información y cómo debe descartarse.
Los criterios para determinar el tiempo de retención deben basarse en:
- Requisitos normativos y legales: Dependiendo del sector (alimentación, farmacología, construcción), existen periodos mínimos obligatorios de conservación de datos.
- Necesidades de trazabilidad técnica: El laboratorio debe decidir cuánto tiempo es necesario mantener los registros para poder reevaluar resultados pasados si surge una duda técnica.
- Disposición final: Una vez cumplido el tiempo de retención, el laboratorio debe tener un procedimiento para la eliminación segura de los registros, especialmente si contienen información confidencial de clientes. En el caso de documentos físicos, esto implica la destrucción mecánica; en el caso de documentos digitales, debe garantizarse la eliminación completa de los servidores y copias de seguridad.
Deja una respuesta
Entradas relacionadas